

Cybersecurityexperts waarschuwen dat een oude cyberdreiging opnieuw opduikt met een nieuwe aanvalsmethode waarbij gebruikers zichzelf hacken. ClickFix-aanvallen die mensen misleiden om hun eigen computer met malware te infecteren komen steeds vaker voor. Bij een recente campagne werd zelfs het gecompromitteerde officiële Reddit-advertentieaccount van HBO Max gebruikt.
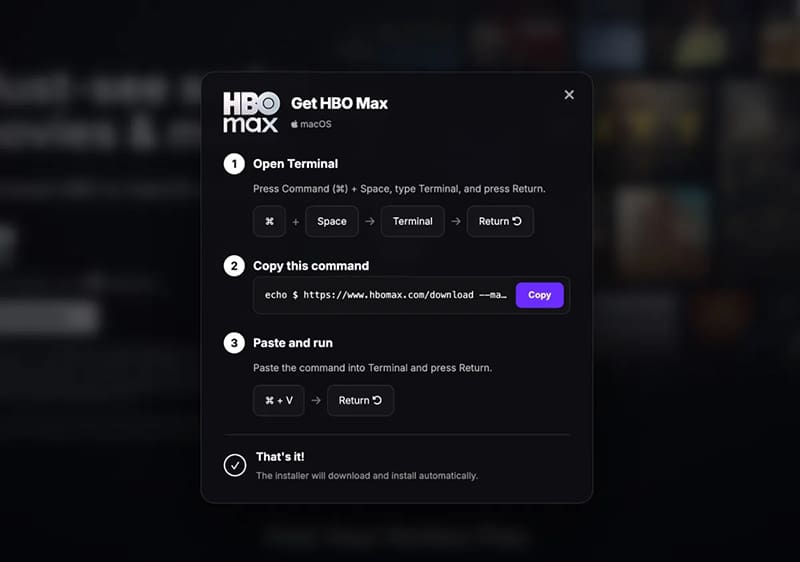
ClickFix begint meestal met een nep-CAPTCHA of beveiligingscontrole. Slachtoffers krijgen de opdracht om een commando te kopiëren en in Windows PowerShell, de opdrachtprompt of de macOS Terminal te plakken, zogenaamd om de verificatie te voltooien. In werkelijkheid installeren ze door het commando uit te voeren malware.
De malware kan vervolgens wachtwoorden, ingelogde accountsessies en cryptowallets stelen. Omdat slachtoffers de commando’s zelf rechtstreeks via hun besturingssysteem uitvoeren, kunnen ClickFix-aanvallen soms traditionele beveiligingsmaatregelen omzeilen.
De techniek wordt inmiddels op veel meer plekken gebruikt dan alleen op verdachte websites. Onderzoekers van Hudson Rock ontdekten onlangs honderden schadelijke Reddit-advertenties die via een gecompromitteerd advertentieaccount van HBO Max waren geplaatst. De legitiem ogende advertenties stuurden gebruikers naar een neppe HBO Max-pagina met een ClickFix-valstrik.
De campagne laat zien waarom ClickFix in 2026 een steeds grotere dreiging vormt: in plaats van misbruik te maken van een kwetsbaarheid in software, overtuigen aanvallers gebruikers ervan om zelf de beveiliging van hun computer te omzeilen.
ClickFix-aanvallen bestaan al een tijdje. Voorheen kwamen ze minder vaak voor en waren ze vooral gericht op technisch onderlegde gebruikers die naar een specifieke oplossing zochten.
De laatste tijd krijgen ClickFix-aanvallen echter een nieuw leven via sociale media, waaronder Reddit en TikTok.


