

Beveiligingsonderzoekers waarschuwen voor een nieuwe phishingcampagne waarbij criminelen zich voordoen als ChatGPT om inloggegevens en betaalgegevens van gebruikers te stelen.
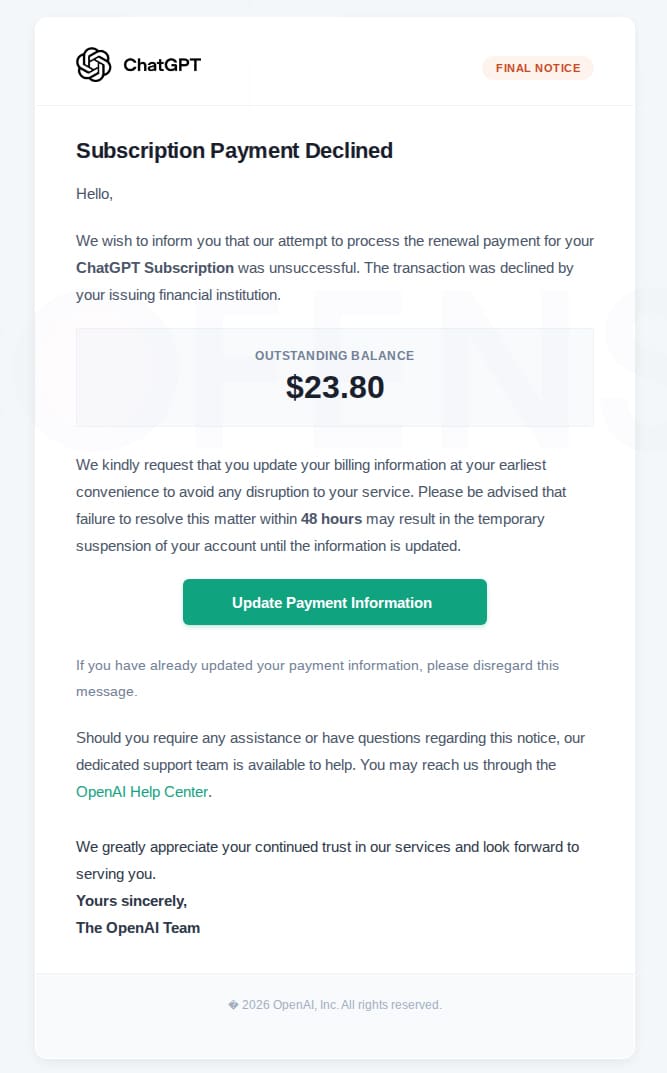
De oplichting begint met een e-mail die eruitziet als een officiële abonnementsmelding van OpenAI. Ontvangers krijgen te horen dat er een probleem is met hun ChatGPT-betaling en dat ze 48 uur hebben om hun betaalgegevens bij te werken.
Wie op de betaalknop klikt, komt terecht op een neppe ChatGPT-inlogpagina die sterk lijkt op de echte website. Alle inloggegevens die daar worden ingevuld, worden naar de aanvallers gestuurd. De frauduleuze website gebruikt een niet-gerelateerd domein in plaats van een officieel OpenAI-adres. Dat is een van de duidelijkste aanwijzingen dat de pagina nep is.
Onderzoekers van Cofense zeggen dat de campagne een bekende phishingmethode volgt die eerder werd gebruikt om diensten als Microsoft, Google en Adobe na te bootsen. Door de enorme populariteit van ChatGPT wordt ook deze naam steeds aantrekkelijker voor oplichters.
ChatGPT-gebruikers kunnen betaalgegevens beter niet bijwerken via links in onverwachte e-mails. Open in plaats daarvan ChatGPT rechtstreeks om de status van je abonnement te controleren.
Nu AI steeds meer ingeburgerd raakt en op grote schaal wordt gebruikt, speelt de technologie ook steeds vaker een rol bij allerlei online aanvallen. Anthropic, het bedrijf achter Claude, publiceerde onlangs een rapport waaruit blijkt dat zijn AI-agent voor verschillende kwaadaardige doeleinden is gebruikt, van online oplichting tot de ontwikkeling van wapens.


